Last update:
Hampir tidak ada pemilik website yang sadar sendiri bahwa websitenya diretas. Biasanya ada yang memberi tahu. Bisa pelanggan yang kirim pesan, “Kok website Anda buka situs judi?”, bisa juga Google lewat label kecil “Situs ini mungkin diretas” di bawah nama website Anda.
Peretas memang jarang mengacak-acak tampilan website. Website yang terlihat normal jauh lebih berguna buat mereka, karena bisa dipakai diam-diam selama berbulan-bulan untuk mengirim spam atau menumpang reputasi domain Anda di Google.
Di bawah ini lima tanda yang paling sering kami temui, cara mengeceknya sendiri, dan apa yang perlu dilakukan kalau ternyata website Anda memang kena.
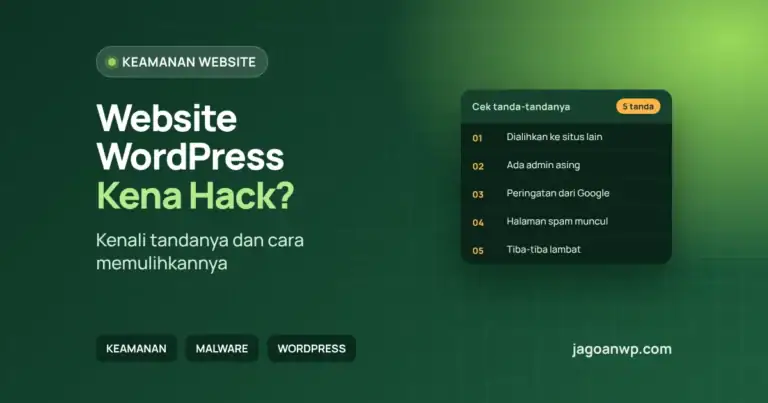
1. Pengunjung Dialihkan ke Situs Lain
Ini keluhan yang paling sering sampai ke kami. Pengunjung membuka website Anda, lalu dalam sekejap pindah ke situs judi atau halaman “Selamat, Anda memenangkan hadiah”.
Yang bikin repot, pengalihan ini biasanya pilih-pilih. Ada yang hanya aktif di HP. Ada yang hanya menyasar pengunjung dari Google. Ada juga yang sengaja melewatkan orang yang sedang login sebagai admin. Jadi ketika pemiliknya mengecek dari laptop kantor, semuanya terlihat baik-baik saja.
Untuk mengeceknya, cari nama website Anda di Google lewat HP, lalu klik hasilnya. Coba juga lewat mode incognito atau pakai data seluler. Kalau Anda bisa membuka File Manager di hosting, lihat isi file .htaccess di folder utama. Aturan redirect yang tidak pernah Anda buat patut dicurigai.
2. Ada Akun Admin yang Tidak Anda Kenal
Begitu berhasil masuk, peretas hampir selalu membuat akun administrator sendiri. Ini semacam kunci cadangan: password Anda boleh diganti, tapi mereka tetap bisa masuk lewat pintu yang mereka buat sendiri.
Buka Pengguna → Semua Pengguna di dashboard, lalu klik filter Administrator. Perhatikan nama yang generik seperti “admin2”, “wpsupport”, atau “system”, dan email yang tidak Anda kenal.
Satu hal lagi: kode berbahaya bisa menyembunyikan akun dari daftar ini. Kalau angka di samping tulisan “Administrator” lebih besar daripada jumlah akun yang tampil, berarti ada yang disembunyikan.
3. Google Memasang Peringatan
Google memindai website secara rutin. Kalau menemukan sesuatu yang berbahaya, website Anda bisa diberi label “Situs ini mungkin diretas” di hasil pencarian, atau Chrome menampilkan layar merah besar sebelum pengunjung sempat masuk.
Dari semua tanda, ini yang paling merugikan bisnis. Orang yang sudah melihat layar merah itu jarang mau kembali.
Cek di Google Search Console, menu Keamanan & Tindakan Manual → Masalah keamanan. Status domain Anda juga bisa dicek di Google Safe Browsing. Kalau website Anda belum pernah dihubungkan ke Search Console, hubungkan sekarang juga. Gratis, dan Google akan mengirim email begitu menemukan masalah.
4. Muncul Halaman Spam yang Bukan Buatan Anda
Serangan ini namanya SEO spam. Peretas menyisipkan ratusan, kadang ribuan halaman baru ke website Anda. Isinya macam-macam, tapi tujuannya sama: menumpang reputasi domain Anda supaya situs mereka naik di Google.
Cara mengeceknya cukup mudah. Ketik site:domainanda.com di Google (ganti dengan domain Anda), lalu telusuri beberapa halaman hasilnya. Kalau ada judul berbahasa Jepang, promosi slot, atau apa pun yang tidak pernah Anda tulis, itu tanda yang cukup jelas. Sitemap di domainanda.com/sitemap_index.xml juga bisa membantu menemukan URL yang asing.
5. Website Tiba-tiba Berat atau Sering Error
Tanda ini paling samar. Website tetap terbuka dan tampilannya normal, hanya saja makin lambat. Penyebabnya bisa script berbahaya yang diam-diam memakai server Anda untuk mengirim email spam atau menambang kripto.
Coba lihat grafik pemakaian CPU di panel hosting. Kalau grafiknya melonjak padahal jumlah pengunjung biasa saja, ada yang perlu diperiksa. Buka juga folder wp-content/uploads. Folder ini seharusnya hanya berisi gambar dan dokumen. File .php di sana hampir pasti bukan milik Anda.
Website lambat tentu belum tentu kena hack. Plugin yang berat, hosting yang kurang, atau serangan bot juga sering jadi biang keroknya. Tapi kalau lambatnya datang tiba-tiba dan muncul bersamaan dengan tanda lain di atas, jangan diabaikan.
Kalau Website Anda Ternyata Kena
Tarik napas dulu. Masalahnya bisa dibereskan, asal urutannya benar dan tidak ditunda-tunda. Setiap hari yang lewat memberi peretas waktu untuk menanam kode lebih dalam.
- Simpan salinan website apa adanya. Memang terasa aneh menyimpan website yang sedang sakit, tapi salinan ini penting untuk menelusuri dari mana peretas masuk. Simpan terpisah dan jangan pernah dipulihkan.
- Ganti semua password. Akun admin WordPress, cPanel atau panel hosting, FTP, dan database. Lakukan dari perangkat yang Anda yakini bersih.
- Hapus akun admin asing, lalu aktifkan login dua langkah (2FA) untuk admin yang tersisa.
- Bersihkan filenya. Timpa file inti WordPress dengan salinan resmi dari WordPress.org, pasang ulang plugin dan tema dari sumber aslinya, lalu hapus file PHP yang nyasar di folder uploads.
- Cari celahnya, lalu tutup. Dari pengalaman kami, langkah inilah yang paling sering terlewat. Website sudah dibersihkan, semua lega, lalu seminggu kemudian kena lagi karena plugin usang atau tema bajakan yang jadi pintu masuknya masih terpasang. Daftar penyebab yang paling umum sudah pernah kami bahas di artikel hal-hal yang membuat situs WordPress rentan.
- Minta Google meninjau ulang. Kalau website sudah benar-benar bersih, ajukan peninjauan lewat menu Masalah keamanan di Search Console supaya labelnya dicabut. Menurut panduan Google, prosesnya bisa memakan beberapa hari.
Bagaimana dengan restore dari backup? Bisa, dan sering kali jauh lebih cepat. Hanya saja, Anda harus yakin backup itu dibuat sebelum website disusupi. Masalahnya, jarang ada yang tahu persis kapan peretas pertama kali masuk. Jadi setelah restore, tetap periksa ulang dengan langkah-langkah di atas.
Lebih Baik Tidak Sampai Kejadian
Kami sudah cukup sering membereskan website yang diretas untuk bisa bilang ini dengan yakin: urusan membersihkan selalu lebih repot daripada urusan mencegah. Trafik Google bisa butuh berminggu-minggu untuk pulih, belum lagi pelanggan yang telanjur kabur.
Pencegahannya sebenarnya membosankan, dan justru karena membosankan sering dilupakan:
- Update WordPress, plugin, dan tema secara rutin.
- Hapus plugin dan tema yang sudah tidak dipakai.
- Jangan pernah memasang tema atau plugin bajakan, segratis apa pun kelihatannya.
- Aktifkan 2FA untuk semua admin.
- Simpan backup di luar server hosting, dan sesekali coba restore.
Butuh Bantuan?
Kalau Anda menemukan salah satu tanda di atas dan bingung harus mulai dari mana, kirim saja alamat websitenya ke kami. Tim JagoanWP bisa membersihkan malware, mencari dan menutup celahnya, sampai mengurus peninjauan ulang ke Google. Setelah bersih, website Anda bisa kami jaga lewat paket Maintenance Website WordPress supaya tidak kecolongan lagi.
Konsultasinya gratis lewat halaman kontak.