Last update:
Pada 20 Oktober 2026, tim PHP merilis pembaruan keamanan darurat untuk menambal dua celah kritis yang kemudian dikenal dengan nama PHP2Shell. Karena WordPress berjalan di atas PHP, hampir semua website WordPress ikut terdampak, terlepas dari tema dan plugin yang dipakai.
Di artikel ini kami jelaskan apa itu PHP2Shell, seberapa berbahaya, dan cara mengecek versi PHP website Anda langsung dari dashboard WordPress, tanpa perlu membuka cPanel.
Apa Itu PHP2Shell?
PHP2Shell adalah sebutan untuk dua celah keamanan di PHP itu sendiri, yaitu bahasa pemrograman yang menjalankan WordPress. Keduanya memungkinkan penyerang menjalankan kode di server tanpa perlu login (remote code execution). Artinya, penyerang berpotensi mengambil alih server tempat website Anda berjalan.
- CVE-2026-109618: muncul ketika PHP kehabisan memori di saat yang tidak tepat. Sebagian data permintaan (request) tertinggal dalam kondisi setengah jadi, lalu proses pembersihan memperlakukannya seolah-olah valid. Celah ini bisa dimanfaatkan untuk menjalankan kode berbahaya.
- CVE-2026-109619: PHP masih menyimpan rujukan ke data dari permintaan sebelumnya yang memorinya sudah dibebaskan. Permintaan berikutnya pada proses yang sama bisa membaca data “basi” tersebut. Celah ini bisa dipakai untuk menjalankan kode, dan juga untuk membocorkan isi memori server yang mungkin berisi password, token, atau API key.
Seberapa Berbahaya?
- Kedua celah diberi skor CVSS 9.2 (kritis).
- Tidak memerlukan login. Pada konfigurasi tertentu, serangan bisa dipicu dengan satu permintaan sebelum kode WordPress sempat berjalan.
- Berdampak pada cara PHP dijalankan yang paling umum di hosting, termasuk LiteSpeed, PHP-FPM, Apache mod_php, dan php-cgi. Server dengan Apache mod_php disebut paling berisiko.
- Celah ini sudah dieksploitasi. Upaya serangan terdeteksi bahkan sebelum celah diumumkan ke publik, dan penyedia keamanan melaporkan lalu lintas serangan yang menargetkan kedua celah setelah pengumuman.
Kabar baiknya, perbaikannya sudah tersedia. Yang perlu dipastikan adalah apakah server website Anda sudah memakai versi PHP yang sudah ditambal.
Versi PHP yang Sudah Aman
Berikut versi minimum yang sudah berisi perbaikan PHP2Shell untuk setiap cabang (branch) PHP:
| Cabang PHP | Versi aman (minimal) |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 ke bawah | Sudah tidak didukung resmi, sebaiknya upgrade ke 8.2 atau yang lebih baru |
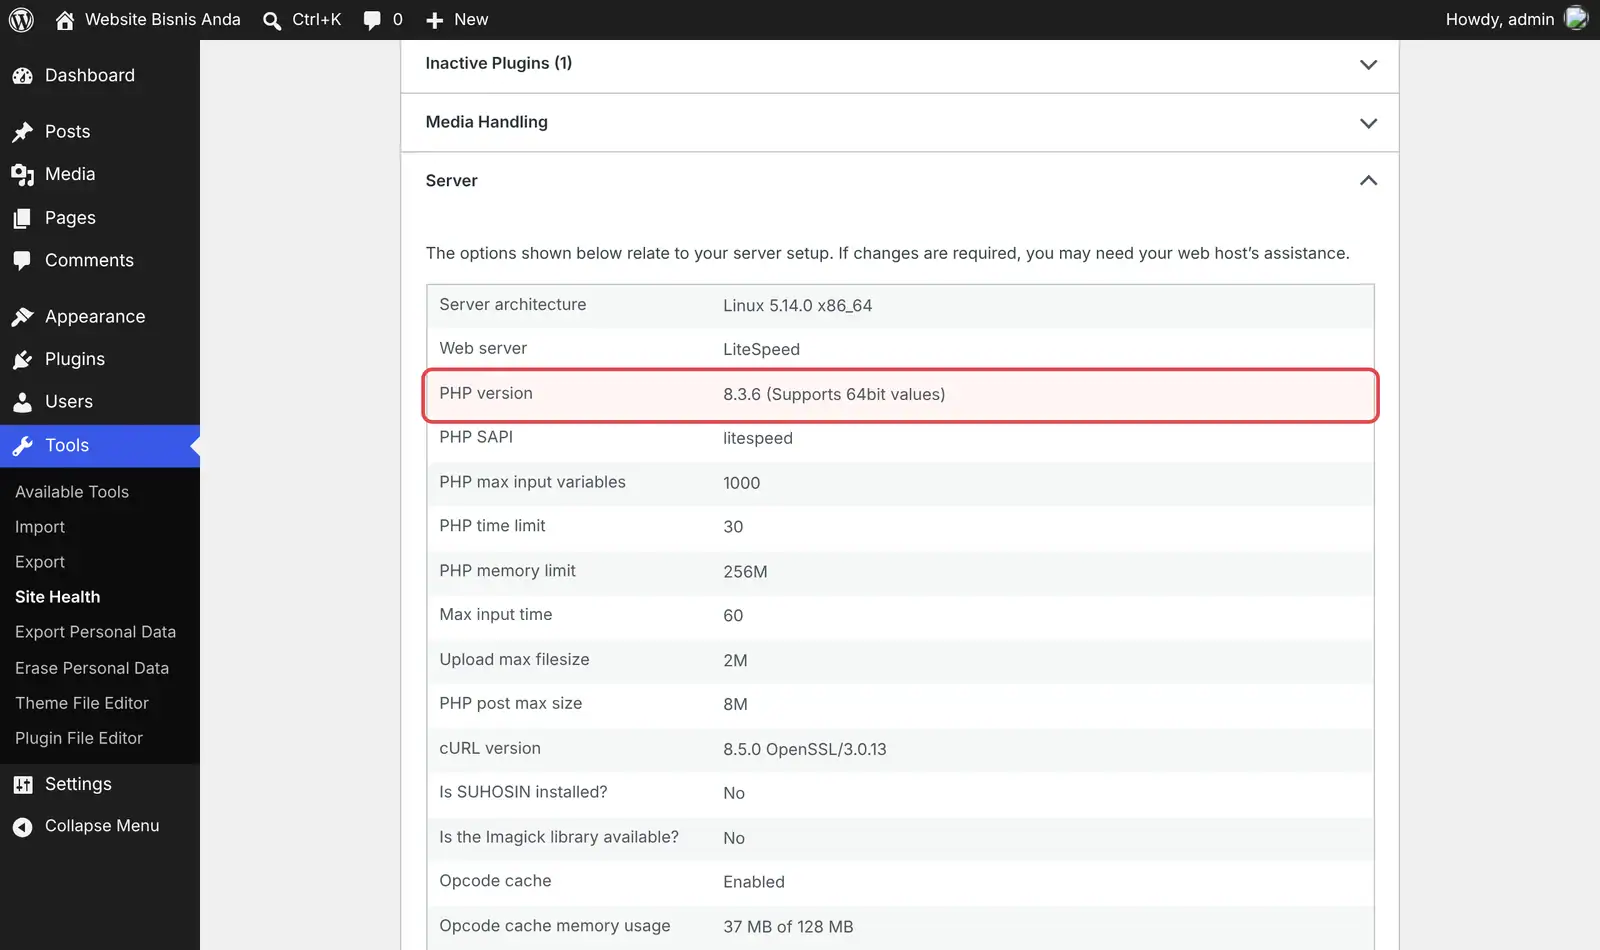
Contoh: jika website Anda memakai PHP 8.3.6, versi tersebut masih rentan karena lebih rendah dari 8.3.36. Perhatikan angka terakhirnya dengan teliti, karena 8.3.6 dan 8.3.36 terlihat mirip.
Cara Mengecek Versi PHP Melalui WordPress
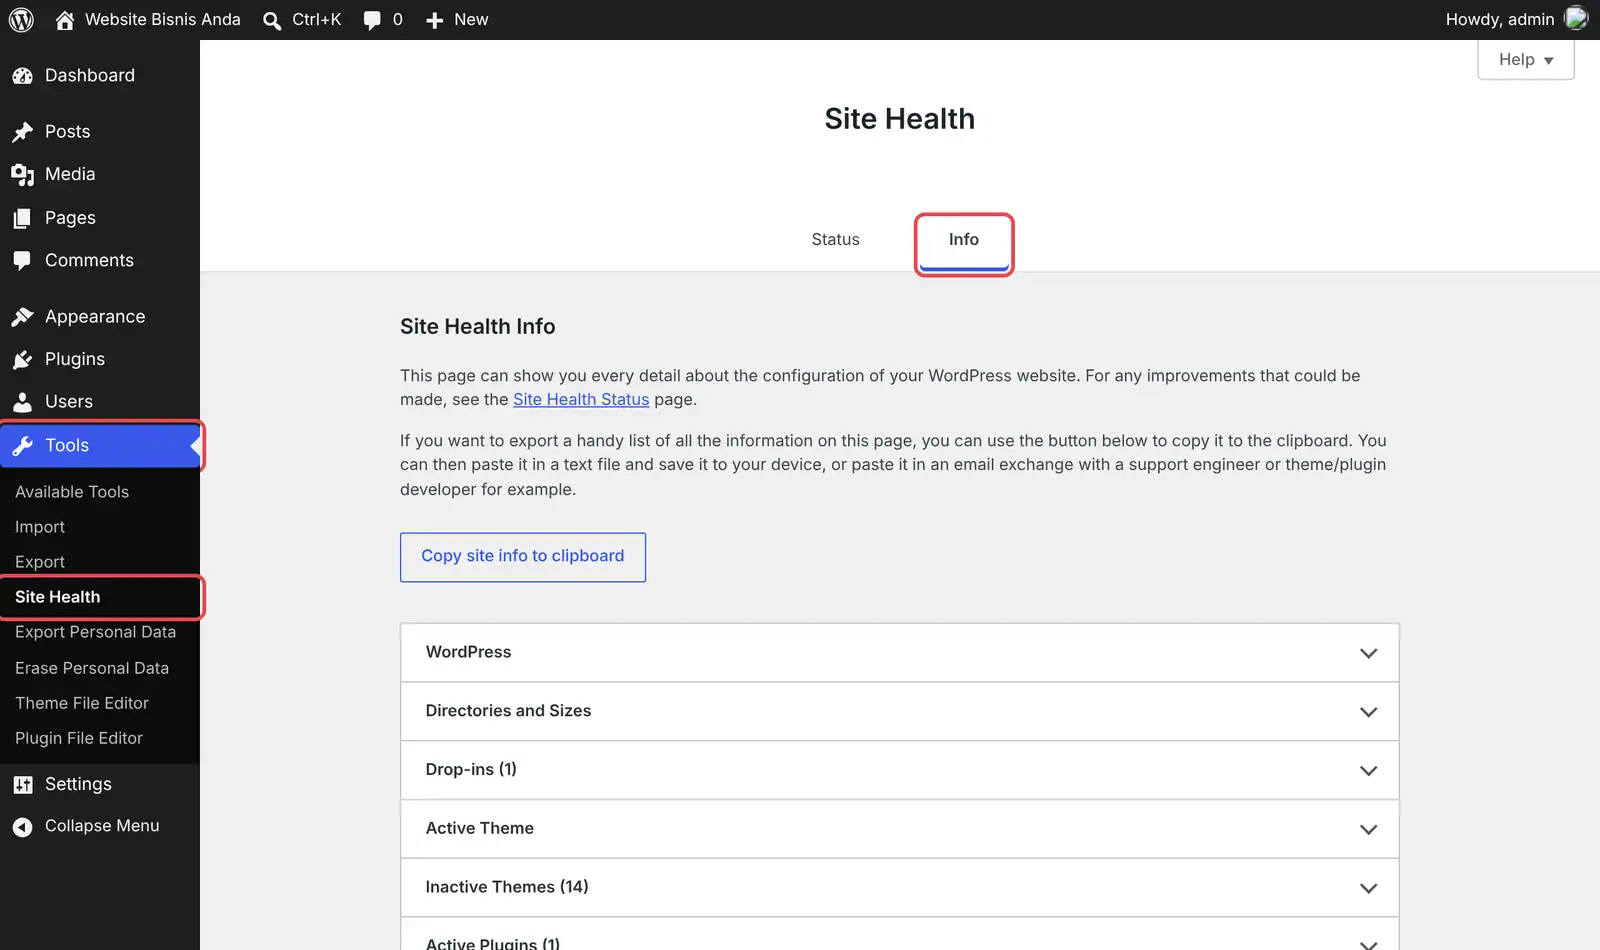
WordPress punya fitur bawaan bernama Site Health (Kesehatan Situs) yang menampilkan informasi server, termasuk versi PHP. Anda tidak perlu memasang plugin tambahan.
1. Buka menu Tools > Site Health
Login ke dashboard WordPress sebagai Administrator. Di menu sebelah kiri, arahkan kursor ke Tools (Alat), lalu klik Site Health (Kesehatan Situs).
2. Pilih tab Info
Di bagian atas halaman Site Health ada dua tab: Status dan Info. Klik tab Info.
3. Buka bagian Server
Gulir ke bawah dan klik bagian Server untuk membukanya. Lihat baris PHP version (Versi PHP). Di contoh berikut, website memakai PHP 8.3.6.
4. Bandingkan dengan tabel versi aman
Cocokkan angka tersebut dengan tabel di atas. Jika versinya lebih rendah dari versi aman di cabang yang sama, website Anda perlu segera diperbarui.
Catatan: beberapa penyedia hosting atau distribusi Linux menambal celah tanpa mengubah nomor versi (disebut backport). Jadi, jika versi Anda tampak lama, tanyakan ke penyedia hosting apakah tambalan PHP2Shell sudah diterapkan.
Apa yang Harus Dilakukan Jika Versi PHP Masih Rentan?
- Buat backup lengkap website dan database terlebih dahulu.
- Hubungi penyedia hosting dan tanyakan apakah server sudah memakai PHP versi aman atau sudah menerima tambalan PHP2Shell.
- Jika hosting Anda menyediakan menu Select PHP Version atau MultiPHP Manager di cPanel, pilih versi terbaru yang tersedia di cabang yang didukung.
- Jika masih memakai PHP 8.1 atau lebih lama, rencanakan upgrade ke PHP 8.2 ke atas. Uji dulu di staging, karena tema atau plugin lama bisa tidak kompatibel.
- Setelah update, cek kembali versi PHP melalui Site Health dan pastikan website berjalan normal.
Bagi yang mengelola server sendiri, tim PHP juga merilis langkah mitigasi sementara, misalnya menonaktifkan session.upload_progress.enabled. Namun, satu-satunya perbaikan yang tuntas tetaplah memperbarui PHP.
Kesimpulan
PHP2Shell adalah salah satu celah PHP paling serius dalam beberapa tahun terakhir, karena bisa dimanfaatkan tanpa login dan sudah dieksploitasi. Mengecek versi PHP lewat Site Health hanya butuh kurang dari satu menit, jadi pastikan Anda melakukannya hari ini.
Jika Anda tidak yakin cara memperbarui PHP dengan aman, atau khawatir website rusak setelah update, tim JagoanWP siap membantu melalui layanan Update WordPress dan paket Maintenance Website WordPress. Untuk website yang dicurigai sudah disusupi, gunakan layanan Pemulihan Malware WordPress.